Hoicrom

PREGUNTAS FRECUENTES

Todo lo que necesitas
saber sobre HOICROM.

Resolvemos las preguntas más habituales sobre cómo protegemos, controlamos y construimos IA para empresas.

30 preguntas

01. Sobre HOICROM

Qué es HOICROM, cómo funciona y qué lo hace diferente.

  • ¿Qué es HOICROM?

    HOICROM es la capa de seguridad entre la IA y tu empresa. Te permite usar la IA con confianza: vemos qué hace, evitamos que se fuguen datos y decidimos hasta dónde puede actuar cada agente, siempre con las personas al mando.

    Tiene dos líneas: Secure, para proteger la IA que ya utilizas, y Build, para construir agentes y automatizaciones con la seguridad integrada.

  • ¿Qué diferencia hay entre Secure y Build?

    Secure protege la IA que ya utilizas: da visibilidad, previene fugas de datos y controla lo que pueden hacer los agentes.

    Build es para crear algo nuevo: diseñamos, construimos e integramos agentes y automatizaciones que nacen ya bajo el control de HOICROM. Comparten la misma base de seguridad, y puedes usar una, la otra o las dos.

  • ¿Qué es HOICROM Core?

    Es la base común de Secure y Build, el motor que decide. Reúne la identidad y los permisos, las políticas y reglas, la evaluación de riesgo, la decisión (permitir, revisar o bloquear), la aprobación humana y la auditoría de todo lo que ocurre.

    No se contrata por separado: llega dentro de cada producto.

  • ¿HOICROM es una herramienta de ciberseguridad tradicional?

    No. HOICROM no sustituye las herramientas de seguridad que ya tienes: añade una capa pensada específicamente para la IA, algo que los sistemas clásicos no cubren: qué datos le llegan, qué hace un agente y hasta dónde puede actuar.

    Funciona encima de tu seguridad actual, no en su lugar.

  • ¿Para qué tipo de empresas es HOICROM?

    Para cualquier empresa que ya use IA, o quiera hacerlo, con acceso a sus datos o a sus sistemas.

    Hay un modelo SaaS, pensado para empezar rápido (por ejemplo, en pymes), y un modelo Enterprise para entornos más exigentes, que puede instalarse en tu nube o en tus propios servidores.
02. HOICROM Secure

Cómo protegemos y controlamos la IA que ya utilizas en tu empresa.

  • ¿Qué hace Radar?

    Radar detecta. Vigila en tiempo real la actividad de la IA y de los sistemas conectados, identifica comportamientos anómalos, accesos indebidos y amenazas, investiga qué ha pasado y por qué es sospechoso, y propone la respuesta.

    Es la capa principal de Secure: se conecta en pocos clics y empieza en modo solo lectura.

  • ¿Qué hace Seatbelt?

    Seatbelt previene. Actúa justo donde tus empleados y tus agentes usan la IA: controla qué herramientas de IA se pueden usar, detecta y bloquea el envío de datos sensibles (datos personales, documentos, código…), los anonimiza cuando hace falta y aplica tus políticas por rol, departamento o agente.

    Así tus datos se quedan en su asiento.

  • ¿Qué hace Airbag?

    Airbag protege en el momento en que una IA o un agente quiere hacer algo. Evalúa el riesgo de cada acción antes de ejecutarla, la comprueba contra tus reglas y decide: permitirla, enviarla a revisión humana o bloquearla.

    Así decides hasta dónde puede actuar cada agente, y todo queda registrado.

  • ¿Tengo que contratar las tres capas?

    No. Cada capa funciona por sí sola: puedes empezar con la que más necesites, combinar varias o desplegar el sistema completo.

    Si las usas juntas se coordinan: Radar detecta y propone, Airbag comprueba la respuesta contra tus reglas y la aplica, y Seatbelt cuida tus datos antes de que salgan.

  • ¿Qué tipo de riesgos detecta?

    Los que aparecen cuando la IA toca tus datos y tus sistemas: fugas de información sensible hacia herramientas externas, uso de IA no autorizado, accesos a datos no permitidos, descargas masivas, patrones anómalos de consultas y acciones de agentes que se salen de tus reglas.

    Cada alerta llega con contexto para que sepas qué ha pasado y qué hacer.

03. HOICROM Build

Cómo construimos agentes y automatizaciones con seguridad integrada.

  • ¿Qué tipo de agentes puede construir HOICROM?

    Agentes y automatizaciones a medida de tu operación: atención al cliente, operaciones internas, análisis de datos e informes, automatizaciones que conectan sistemas y soluciones específicas que definimos contigo.

    Todos nacen con la seguridad de HOICROM integrada.

  • ¿Puede un agente conectarse con nuestros sistemas?

    Sí, esa es la idea: un agente útil trabaja donde ocurre el proceso. Lo conectamos a tus sistemas mediante APIs, MCP y herramientas definidas, y cada conexión tiene sus permisos: el agente solo puede hacer lo que le hayas autorizado.

  • ¿Un agente puede ejecutar acciones por sí mismo?

    Sí, dentro de los límites que tú marcas. Las acciones de bajo riesgo se ejecutan solas, las sensibles esperan la aprobación de una persona y las que se salen de tus reglas se bloquean.

    Tú decides cuánta autonomía tiene cada agente.

  • ¿Cómo se controla lo que hace un agente?

    Con la misma base de seguridad de HOICROM Core: identidad y permisos (quién puede hacer qué), políticas y reglas, evaluación del riesgo de cada acción, aprobación humana cuando tú lo decides y auditoría completa.

    Además, cada agente se ejecuta aislado, para que sus acciones no lleguen donde no deben.

  • ¿Cuánto tiempo se tarda en desplegar un agente?

    Depende del objetivo, de los sistemas que intervienen y de las acciones que el agente pueda ejecutar. Empezamos entendiendo tu proceso, diseñamos el agente, lo conectamos y lo llevamos a producción de forma gradual.

    Los plazos concretos los acordamos contigo cuando conocemos tu caso. [CONFIRMAR plazos orientativos]

04. Seguridad y privacidad

Cómo protegemos tus datos y garantizamos un uso seguro de la IA.

  • ¿Dónde se almacenan los datos?

    En infraestructura cloud en contenedores, con las bases de datos cifradas y aisladas lógicamente por cliente. Si necesitas que todo se quede en tu entorno, el modelo Enterprise se instala en tu nube o en tus propios servidores.

    La ubicación concreta de los datos se define contigo (la UE por defecto). [CONFIRMAR residencia de los datos]

  • ¿Los datos de mi empresa se utilizan para entrenar modelos de terceros?

    No. Los datos de tu empresa nunca se usan para entrenar modelos de terceros.

    Además, los datos sensibles se seudonimizan (se sustituyen por marcadores) antes de llegar a la IA.

  • ¿HOICROM puede ver todos los datos de mi empresa?

    No. HOICROM no lee toda tu empresa: Seatbelt actúa solo en el punto en que se interactúa con la IA, y Radar analiza la actividad de los sistemas que tú conectas.

    Trabajamos con mínimo privilegio —solo se accede a lo necesario— y puedes configurar cuánto tiempo se conserva cada dato y cuándo se borra.

  • ¿Puede una persona aprobar las acciones importantes?

    Sí. Cuando una acción es sensible, el sistema no la ejecuta: la envía a revisión y espera a que una persona la apruebe o la rechace.

    Esa aprobación se confirma con autenticación reforzada (por ejemplo, WebAuthn/FIDO2) y queda registrada.

  • ¿Queda registrado lo que hace la IA?

    Sí. Cada decisión y cada acción se guardan en un registro de auditoría inmutable, encadenado con hash, tanto en Secure como en Build.

    Así puedes saber qué hizo la IA, cuándo, por qué se permitió o se bloqueó y quién lo aprobó.

05. Integración y despliegue

Cómo se integra HOICROM en tus sistemas y qué opciones de despliegue existen.

  • ¿Tenemos que cambiar nuestros sistemas actuales?

    No. HOICROM se conecta a lo que ya usas mediante estándares abiertos (APIs REST, OAuth 2.0, SCIM, SAML/OIDC o SMTP/IMAP, entre otros) y no sustituye tu seguridad actual: la complementa para la capa de IA.

  • ¿Qué sistemas se pueden integrar?

    ERP, CRM, correo, archivos, cuentas y aplicaciones, además de cualquier IA que uses: HOICROM funciona sea cual sea la herramienta o el proveedor.

    Si usas algo menos habitual, lo vemos contigo.

  • ¿Cómo se puede desplegar HOICROM?

    De tres formas, con el mismo stack tecnológico: SaaS (gestionado por HOICROM, para empezar rápido), Enterprise (instalado en tu nube o en tus servidores, bajo tu control) e híbrido (una parte tuya y otra gestionada por nosotros).

  • ¿Necesitamos instalar software en los ordenadores?

    Depende de la capa. Radar se conecta a tus sistemas y Airbag funciona con tus reglas, sin instalar nada en cada equipo.

    Seatbelt actúa donde tus empleados usan la IA, así que normalmente empieza con una extensión de navegador en sus ordenadores (según tu entorno, también puede ser un agente ligero o una pasarela).

  • ¿Qué soporte ofrecéis durante la implementación?

    Te acompañamos durante todo el proceso: entendemos tu entorno, conectamos HOICROM a tus sistemas, empezamos en modo seguro antes de activar nada y ajustamos las reglas contigo.

    El soporte posterior y los tiempos de respuesta se acuerdan en cada proyecto. [CONFIRMAR niveles de soporte]

06. Empresa y proyecto

Información sobre la empresa, el equipo y el reconocimiento recibido.

  • ¿Quién está detrás de HOICROM?

    HOICROM lo fundó Alejandro Mosquera Cardeso, su único fundador, con 22 años.

    Nació de su experiencia desarrollando Chronetic, una empresa de tecnología de IA conversacional para empresas: al desplegar agentes de IA en entornos reales vio que darles acceso a sistemas, datos y procesos crea un nuevo reto —controlar qué puede hacer la IA— y creó HOICROM para resolverlo.

  • ¿Qué es el premio Mejor Proyecto Empresarial Emergente?

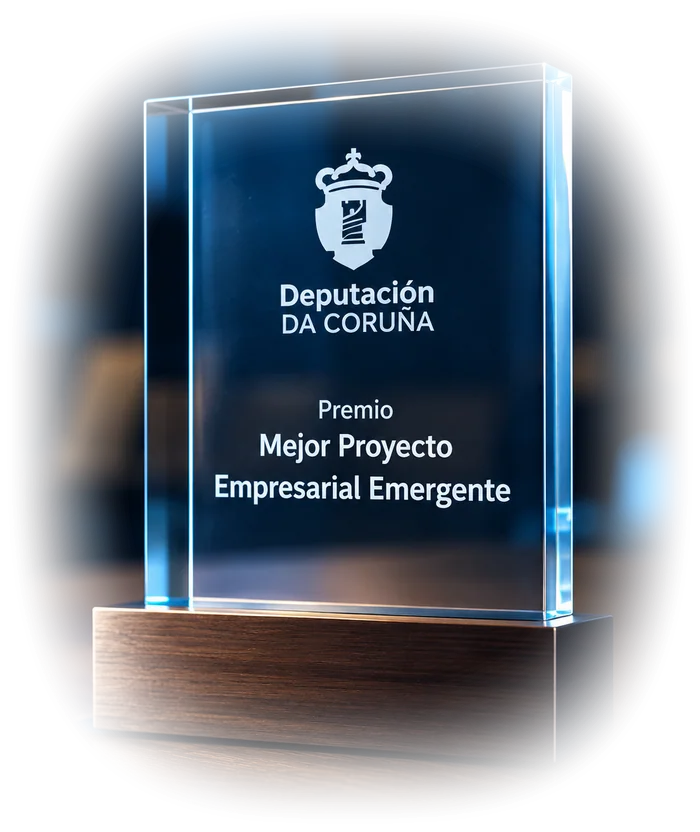
    Es el reconocimiento que recibimos de la provincia de A Coruña (Deputación da Coruña) al Mejor Proyecto Empresarial Emergente: un premio a nuestro trabajo, esfuerzo y visión de futuro.

    Además, hemos sido seleccionados entre las 144 startups más innovadoras del mundo para competir en las finales del WMF en Bolonia 2027 y luchar por una plaza en la Copa del Mundo de Startups, en San Francisco.

  • ¿En qué sectores trabajáis?

    HOICROM no está pensado para un único sector: sirve a cualquier empresa que use IA con acceso a sus datos y sistemas.

    Lo que cambia de un caso a otro es qué sistemas tiene, qué datos maneja y qué IA utiliza, y por eso empezamos siempre por entender el tuyo.

  • ¿Podemos empezar solo con una parte de HOICROM?

    Sí. Puedes empezar solo con Secure o solo con Build, e incluso con una sola de sus capas —por ejemplo, Radar para ver qué está pasando o Seatbelt para frenar las fugas de datos— y ampliar cuando lo necesites.

    Todas comparten la misma base, así que crecer no obliga a empezar de nuevo.

  • ¿Cómo podemos trabajar juntos?

    Escríbenos y cuéntanos qué quieres hacer con IA. Hablarás con un experto, entenderemos tu caso y te propondremos por dónde empezar: proteger la IA que ya utilizas con Secure, construir un agente con Build, o ambas cosas.

¿AÚN TIENES DUDAS?

Hablemos sobre tu caso.

Cuéntanos qué quieres hacer con IA y te explicamos cómo podría encajar HOICROM en tu empresa.

Contactar con un experto